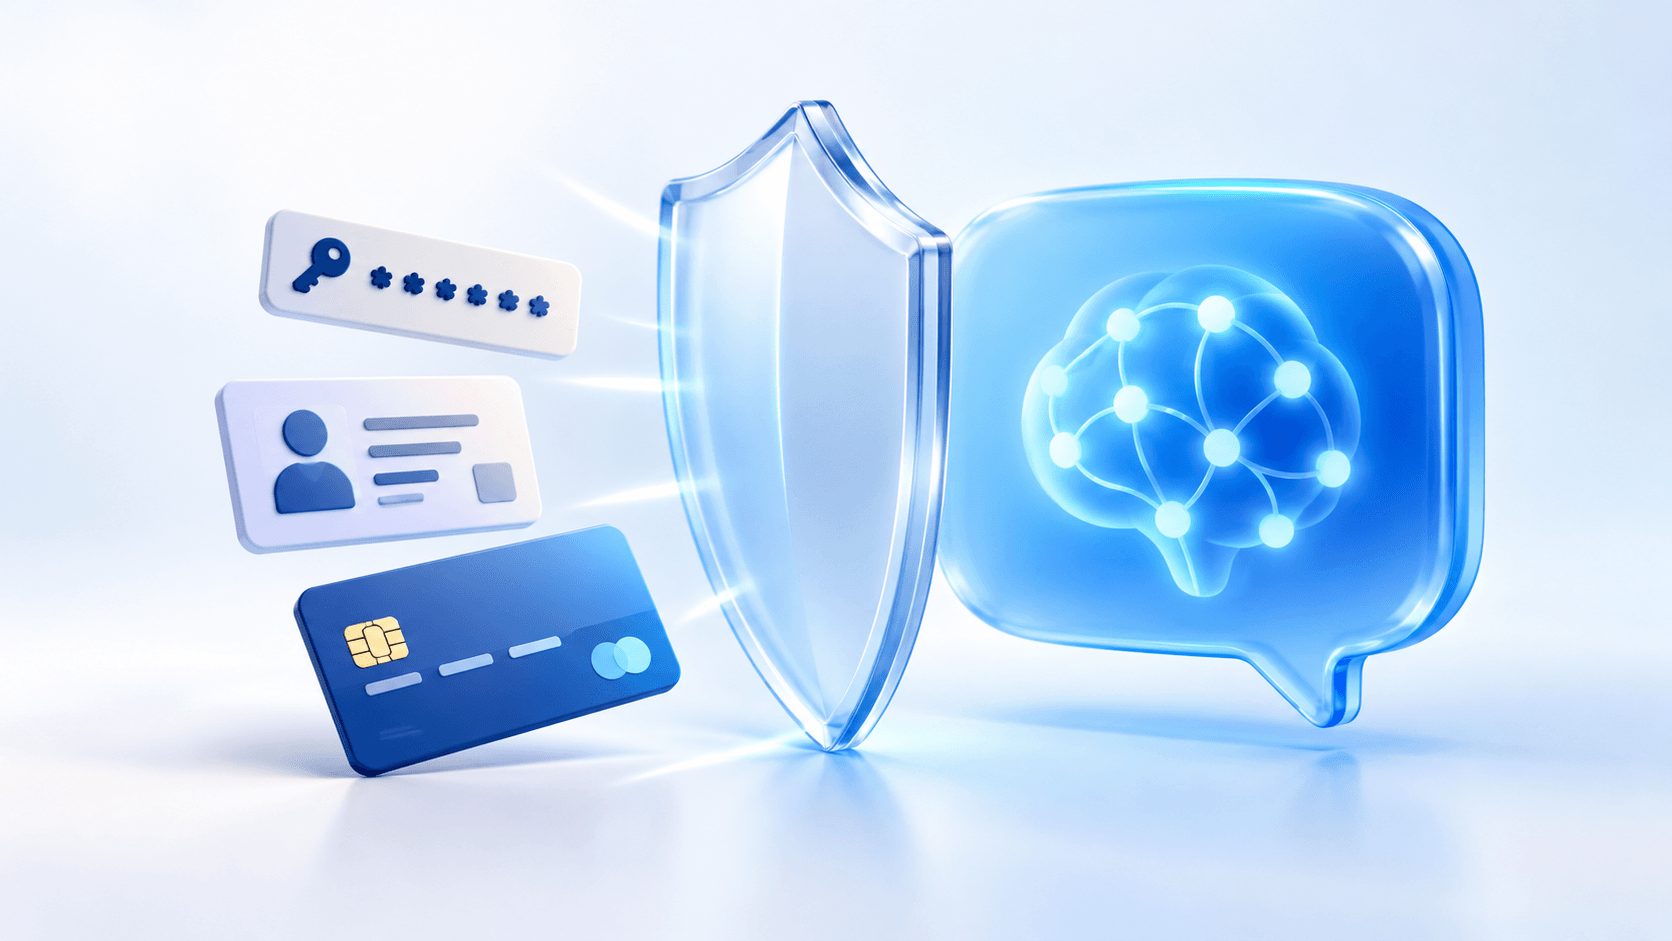
هر بار که از یک ابزار هوش مصنوعی میخواهیم ایمیلی را بازنویسی کند، یک فایل را خلاصه کند یا خطایی را در کد پیدا کند، بخشی از اطلاعات خود را در اختیار آن سرویس میگذاریم. بیشتر این کارها بیخطرند؛ اما یک کپی ساده از سند اشتباه میتواند رمز عبور، اطلاعات مشتری یا جزئیات محرمانهٔ یک شرکت را نیز همراه خود منتقل کند.
قاعدهٔ اصلی ساده است: اگر انتشار عمومی یک اطلاعات برای شما دردسر ایجاد میکند، آن را بدون بررسی در هیچ ابزار هوش مصنوعی وارد نکنید. نام سرویس یا قدرت مدل این اصل را تغییر نمیدهد.
چه اطلاعاتی حساس محسوب میشود؟
۱. رمزها و کلیدهای دسترسی
رمز عبور، کد یکبارمصرف، عبارت بازیابی کیف پول، کلید API، توکن دسترسی، کلید خصوصی، رشتهٔ اتصال دیتابیس و محتوای واقعی فایل .env را هرگز در گفتوگو قرار ندهید. این موارد فقط «اطلاعات فنی» نیستند؛ هرکدام میتوانند راه ورود به یک حساب، سرور، مخزن کد یا دارایی مالی باشند.
اگر برای رفع خطای برنامهنویسی به کمک نیاز دارید، مقدار واقعی را با نمونهای ساختگی جایگزین کنید. برای مثال، بهجای کلید اصلی بنویسید YOUR_API_KEY و فقط ساختار خطا را نگه دارید.
۲. اطلاعات بانکی و مالی
شمارهٔ کامل کارت، رمزها، کد امنیتی، شماره حساب، تصویر چک، صورتحساب بانکی، اطلاعات مالیاتی و جزئیات پرداخت مشتریان نباید وارد ابزار هوش مصنوعی شوند. حتی وقتی هدف شما تحلیل هزینههاست، معمولاً نامها، شمارهها و شناسههای تراکنش برای انجام کار لازم نیستند.
یک جدول کوچک و ناشناس از مبلغ، تاریخ و دستهٔ هزینه معمولاً همان نتیجه را میدهد، بدون آنکه هویت یا حساب کسی فاش شود.
۳. مدارک هویتی و اطلاعات قابلشناسایی
تصویر کارت ملی، شناسنامه، گذرنامه، گواهینامه، شماره ملی، آدرس دقیق، شماره تلفن شخصی و تاریخ تولد کامل، اطلاعات قابلشناساییاند. ترکیب چند دادهٔ ظاهراً عادی نیز میتواند هویت یک فرد را آشکار کند؛ مثلاً نام، محل کار و تاریخ یک رویداد خاص.
برای بازنویسی فرم یا نامه، اطلاعات واقعی را با عبارتهایی مانند «نام مشتری»، «شماره پرونده» و «شهر» جایگزین کنید.
۴. اطلاعات پزشکی، خانوادگی و حقوقی
پروندهٔ پزشکی، نتیجهٔ آزمایش، نسخه، اطلاعات سلامت روان، اختلافات خانوادگی، مکاتبات حقوقی و جزئیات پروندههای قضایی بسیار شخصیاند. اگر برای فهم یک متن پزشکی یا حقوقی از هوش مصنوعی کمک میگیرید، بخشهای شناساییکننده را حذف کنید و پاسخ مدل را جایگزین پزشک یا وکیل ندانید.
۵. اسناد محرمانهٔ کاری
قرارداد منتشرنشده، برنامهٔ تجاری، فهرست مشتریان، قیمتگذاری داخلی، صورتجلسه، اطلاعات منابع انسانی، کد اختصاصی و گزارش امنیتی ممکن است تحت قرارداد یا سیاست شرکت محرمانه باشند. پیش از ارسال هر سند کاری، بررسی کنید سازمان شما استفاده از چه ابزارهایی را مجاز دانسته است.
عبارت «این اطلاعات را محرمانه نگه دار» در ابتدای درخواست، کنترل امنیتی ایجاد نمیکند. محرمانگی باید با انتخاب ابزار مجاز، محدودکردن دسترسی و حذف دادههای غیرضروری تأمین شود.
۶. اطلاعات متعلق به دیگران
در اختیار داشتن یک فایل به معنی اجازهٔ ارسال آن به سرویس دیگر نیست. رزومهٔ متقاضیان، پیام مشتریان، عکس همکاران، فایل دانشآموزان یا سوابق بیماران متعلق به افراد دیگری است. پیش از استفاده، مجوز، مقررات سازمان و ضرورت واقعی ارسال داده را بررسی کنید.
۷. تصاویر، صدا و موقعیت مکانی خصوصی
یک تصویر ممکن است پلاک خودرو، چهرهٔ کودک، آدرس، صفحهٔ مانیتور یا اطلاعات روی میز را نشان دهد. فایل صوتی نیز میتواند نامها، شمارهها یا جزئیات یک جلسه را در خود داشته باشد. پیش از بارگذاری، تصویر را برش دهید، بخشهای حساس را محو کنید و فایل صوتی را دوباره گوش دهید.
۸. فایل کامل، وقتی یک بخش کوچک کافی است
یکی از رایجترین خطاها ارسال کل فایل برای حل یک مسئلهٔ کوچک است. اگر فقط یک پاراگراف، چند سطر کد یا یک ستون جدول لازم است، همان بخش را جدا کنید. هرچه دادهٔ کمتری ارسال شود، خطر کمتری ایجاد میشود.
چطور بدون افشای اطلاعات از هوش مصنوعی کمک بگیریم؟
اصل کمینهسازی را رعایت کنید: فقط دادهای را وارد کنید که برای پاسخ لازم است.
اطلاعات را ناشناس کنید: نام، ایمیل، شماره، شناسه، آدرس و جزئیات قابلردیابی را حذف یا جایگزین کنید.
از دادهٔ ساختگی استفاده کنید: برای آزمایش کد، فرم یا فرایند، نمونهای بسازید که به شخص یا حساب واقعی متصل نباشد.
بخش لازم را جدا کنید: بهجای بارگذاری یک سند کامل، فقط قسمت مرتبط را بفرستید.
تنظیمات و سیاست سرویس را بخوانید: نحوهٔ ذخیره، حذف، استفاده و اشتراک داده در همهٔ سرویسها یکسان نیست.
برای کار سازمانی از ابزار تأییدشده استفاده کنید: حساب شخصی و ابزار عمومی ممکن است برای دادههای کاری مناسب نباشند.
پیش از ارسال، ده ثانیه مکث کنید: بپرسید «آیا این متن شامل اطلاعاتی است که نباید عمومی شود؟» همین مکث کوتاه جلوی بسیاری از اشتباهها را میگیرد.
یک نمونهٔ امنتر
درخواست پرخطر: «این قرارداد با شرکت آلفا، شماره ثبت ۱۲۳۴۵ و مبلغ دقیق پروژه را خلاصه کن.» سپس کل قرارداد پیوست میشود.
درخواست امنتر: نام شرکت، شمارهها، امضاها، مبلغهای حساس و بندهای غیرمرتبط حذف میشوند و فقط بند موردنیاز با نامهای ساختگی ارسال میشود: «این بند ناشناسشده را به زبان ساده خلاصه کن و تعهدات دو طرف را مشخص کن.»
اگر اطلاعات حساسی را اشتباهی ارسال کردیم چه کنیم؟
اول مشخص کنید چه چیزی افشا شده است: رمز، کلید دسترسی، سند شخصی یا اطلاعات سازمانی.
اگر رمز، توکن یا کلید بوده، فقط حذف گفتوگو کافی نیست؛ آن را فوراً باطل یا تعویض کنید، نشستهای فعال را ببندید و احراز هویت دومرحلهای را بررسی کنید.
اگر اطلاعات بانکی بوده، با بانک یا ارائهدهندهٔ پرداخت تماس بگیرید و تراکنشها را زیر نظر داشته باشید.
اگر دادهٔ کاری یا اطلاعات مشتریان بوده، موضوع را سریعاً به مسئول امنیت یا مدیر مربوط گزارش دهید. پنهانکردن حادثه معمولاً فرصت واکنش را کمتر میکند.
اگر سرویس امکان حذف گفتوگو یا فایل را دارد، از آن استفاده کنید و سیاست حذف داده را بخوانید. حذف از صفحهٔ شما لزوماً به معنی حذف فوری همهٔ نسخههای پشتیبان نیست.
رویداد را ثبت کنید: چه دادهای، در چه زمانی و در کدام سرویس ارسال شده است. این اطلاعات برای پیگیری بعدی مفید است.
یک چکلیست دهثانیهای
پیش از فشردن دکمهٔ ارسال بپرسید:
- آیا این متن رمز، کلید یا اطلاعات ورود دارد؟
- آیا هویت یا اطلاعات مالی و پزشکی کسی را آشکار میکند؟
- آیا متعلق به مشتری، همکار یا سازمان دیگری است؟
- آیا میتوانم نامها و شمارهها را حذف کنم؟
- آیا فقط بخش لازم را ارسال کردهام؟
- آیا این ابزار برای این نوع داده تأیید شده است؟
جمعبندی
هوش مصنوعی برای کمککردن به دادهٔ واقعی و کامل شما نیاز ندارد. در بسیاری از موارد، نسخهای کوتاه، ناشناس و ساختگی همان نتیجه را میدهد. بهترین عادت این است که پیش از هر ارسال، داده را کم کنید، هویتها را حذف کنید و فرض نکنید نوشتن «محرمانه» از اطلاعات محافظت میکند.
مراقبت از ورودیها بهاندازهٔ بررسی خروجی مدل اهمیت دارد. پیش از استفاده از هر سرویس، از جمله هویدای، اطلاعات حساس را حذف کنید و تنها چیزی را به اشتراک بگذارید که واقعاً برای انجام کار لازم است.